Kühlsystem-Hacker könnten hinter einer Serie mysteriöser Fehlfunktionen in US-Militärbasen stecken. Das Pentagon untersucht derzeit, ob die Störungen in mindestens sechs Lebensmitteldepots der Armee mit den massiven Cyberangriffen auf über 350 französische Supermärkte zusammenhängen. Während in Frankreich die Temperaturen in Kühlzellen so stark anstiegen, dass Brände entstanden, meldete die Basis Fort Huachuca in Arizona eine unkontrollierte Auftauphase der Gefrierschränke. Diese Vorfälle werfen kritische Fragen zur Sicherheit vernetzter industrieller Steuerungssysteme auf. Dieser Artikel beleuchtet die Details der Untersuchungen, die Rolle veralteter Software und die Risiken für die globale Lebensmittelversorgung.
Was sind die Hintergründe der Störungen in den US-Militärbasen?
Das US-Verteidigungsministerium untersucht derzeit eine Reihe von unerklärlichen Fehlfunktionen in den Kühlsystemen mehrerer Militärstützpunkte im ganzen Land. Laut einer Untersuchung von Reuters, die auf Facebook-Beiträgen und Webseiten der Militärbasen basiert, waren mindestens sechs Lebensmitteldepots von den Vorfällen betroffen. Diese Störungen ereigneten sich bereits im August, also einige Wochen vor den großflächigen Hackerangriffen auf französische Supermärkte.
Besonders besorgniserregend ist der Modus Operandi: In einigen Fällen wurden die Kühlgeräte nicht einfach nur abgeschaltet, sondern die Temperaturregler wurden aktiv manipuliert. Ein prominentes Beispiel ist die Basis Fort Huachuca in Arizona. Dort meldete die Basis am 26. August über ihren Facebook-Account, dass ein Gefrierschrank unkontrolliert in den Abtauzyklus gewechselt sei, was dazu führte, dass sämtliche gelagerten Lebensmittel erwärmt wurden und unbrauchbar wurden.
Das Pentagon bestätigte auf Anfrage von Reuters, dass eine Einheit des Cyber Command eng mit anderen Regierungsbehörden und Strafverfolgungsorganen zusammenarbeitet. Spezifische Details zu den Tätern oder der genauen technischen Methode wurden bisher nicht veröffentlicht.
Gibt es eine Verbindung zu den Hackerangriffen in Frankreich?
Die US-Behörden prüfen derzeit eine mögliche Verbindung zwischen den Vorfällen auf den Militärbasen und den Cyberattacken in Frankreich. Das US-Army Criminal Investigation Service (CID) und das Cyber Crime Bureau arbeiten aktiv mit französischen Ermittlern zusammen, um die „Unterbrechungen der Kühlsysteme in Europa“ besser zu verstehen.
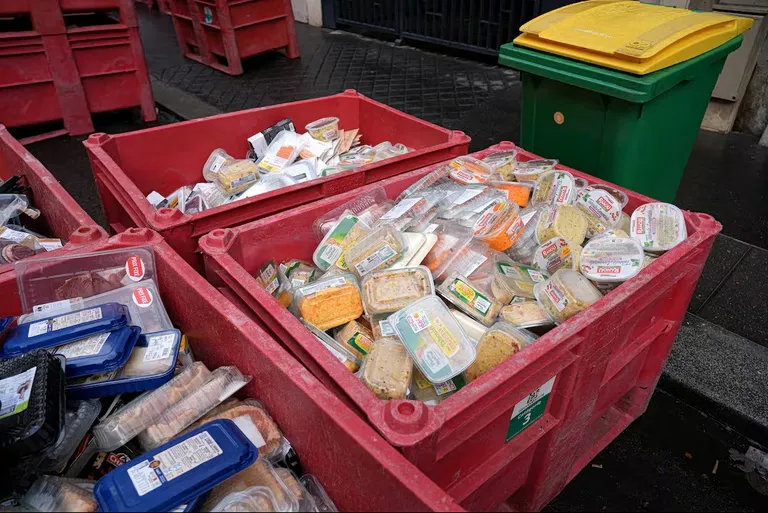
Der Angriff in Frankreich war von enormer Tragweite. Er umging die Temperaturkontrollsysteme professioneller Kühlgeräte in mehr als 350 Unternehmen. Dies führte zu dramatischen Szenen in Supermärkten, in denen die Regale mit Tiefkühlkost innerhalb kürzester Zeit geleert werden mussten. Im Gegensatz zu den Vorfällen in den USA, bei denen die Lebensmittel lediglich auftauten, stiegen die Temperaturen in einigen französischen Kühlzellen so massiv an, dass es zu Bränden kam.
Die wirtschaftlichen Folgen der französischen Attacken
Die finanziellen Schäden durch die Manipulation der Kühlsysteme in Frankreich sind immens. Eine Supermarktkette schätzte die nationalen Kosten des Angriffs bereits in diesem Monat auf mehrere zehn Millionen Euro. Neben dem direkten Verlust der Waren müssen auch die Kosten für die Reinigung, die Logistik der Neuversorgung und der Reputationsschaden berücksichtigt werden.
Warum sind industrielle Kühlsysteme so anfällig für Cyberangriffe?
Die Verwundbarkeit moderner Kühlsysteme liegt oft in der Kombination aus veralteter Hardware und der zunehmenden Vernetzung mit dem Internet. Ein zentraler Akteur in der Branche, das dänische Unternehmen Danfoss, stellte fest, dass viele der betroffenen Einheiten mit veralteter Software betrieben wurden oder gar nicht mehr aktuell waren.
Diese veralteten Steuergeräte (Controller) dienten früher als isolierte Einheiten, die nur durch physische Präsenz eines Technikers gewartet wurden. Heute sind sie jedoch zunehmend Teil des „Internet of Things“ (IoT) und über Netzwerke erreichbar. Diese Konnektivität schafft neue Angriffsflächen für Hacker, die gezielt nach Schwachstellen in der Firmware suchen.
Die Rolle der Vernetzung nach Ansicht von Experten
Bill Moor, CEO des Cybersicherheitsunternehmens Xona Systems, betont, dass das Kernproblem in der Transformation der Geräte liegt. Während die Vernetzung Effizienz bietet, macht sie die Systeme auch für Angreifer aus der Ferne zugänglich. Er warnt davor, dass die Konsequenzen bei der Manipulation von Infrastrukturen, die für die Versorgung essenziell sind, verheerend sein können.
Welche Risiken ergeben sich für die globale Lebensmittelversorgung?
Die Sabotage von Kühlketten wird von Sicherheitsexperten als ein kritisches Szenario eingestuft, das die globale Lebensmittelversorgung direkt bedrohen kann. Die Global Food Security Initiative hat bereits Experten dazu aufgerufen, die Zusammenarbeit zwischen Lebensmittelsicherheitsspezialisten und IT-Leitern zu intensivieren. Ein kompromittiertes Kühlsystem ist laut der Initiative ebenso gefährlich wie ein mechanisch defektes System, da die Manipulation oft unbemerkt bleibt.
Historische Daten zeigen, dass solche Angriffe kein neues Phänomen sind. So berichtete Danfoss, dass bereits im Jahr 2022 Hacker Systeme in russischen und israelischen Supermärkten angegriffen hatten, die veraltete Versionen ihrer Controller nutzten. Auch in den USA gab es bereits Vorfälle: Im Dezember des vergangenen Jahres wurden in Los Angeles Anklagen gegen eine Ukrainerin erhoben, die an einer Hackergruppe beteiligt war, die 2024 ein Fleischverarbeitungszentrum angriff und über 900 Kilogramm Produkte zerstörte.
FAQ: Häufig gestellte Fragen zu den Kühlsystem-Hacks
Was genau machen die Hacker mit den Kühlsystemen?
Die Hacker manipulieren die digitalen Temperaturregler der Kühlgeräte. Anstatt die Geräte einfach auszuschalten, erhöhen sie die Zieltemperatur oder lösen unkontrollierte Abtauprogramme aus. Dies führt dazu, dass Lebensmittel unbemerkt auftauen oder bei extremer Hitzeentwicklung sogar Brände in den Kühlzellen entstehen können.
Sind die US-Militärbasen bereits sicher?
Das Pentagon führt derzeit Untersuchungen durch, um die Sicherheitslücken zu identifizieren. Eine Einheit des Cyber Command arbeitet mit Strafverfolgungsbehörden zusammen, um die Bedrohung einzudämmen. Die Untersuchung konzentriert sich darauf, ob die Angriffe systematisch und über dieselben Schwachstellen wie die Angriffe in Frankreich erfolgten.
Warum ist veraltete Software ein Problem?
Veraltete Software enthält oft bekannte Sicherheitslücken, für die es keine Patches mehr gibt. Wenn diese Systeme mit dem Internet verbunden werden, können Hacker diese Schwachstellen nutzen, um unbefugten Zugriff auf die Steuerung der Hardware zu erlangen und die Temperaturregelung zu übernehmen.
Was ist der Unterschied zwischen einem Defekt und einem Cyberangriff?
Ein Defekt ist ein mechanisches oder elektrisches Versagen eines Geräts. Ein Cyberangriff hingegen ist eine gezielte, absichtliche Manipulation der Softwaresteuerung. Das Gefährliche am Cyberangriff ist, dass die Hardware scheinbar normal funktioniert, während die Software die Temperaturregelung manipuliert, was die Entdeckung erschwert.
Wie kann man sich gegen solche Angriffe schützen?
Unternehmen müssen ihre industriellen Steuerungssysteme regelmäßig aktualisieren und vom öffentlichen Internet isolieren oder durch starke Firewalls schützen. Zudem ist eine engere Zusammenarbeit zwischen IT-Sicherheitsteams und dem Betriebspersonal in der Lebensmittelproduktion notwendig, um Unregelmäßigkeiten in den Temperaturverläufen sofort zu erkennen.
Key takeaways
- Hacker manipulierten Temperaturen in mindestens sechs US-Militärdepots und über 350 französischen Betrieben.
- Die Angriffe in Frankreich verursachten Schäden in Millionenhöhe und führten teilweise zu Bränden.
- Veraltete Software in Steuergeräten, etwa von Danfoss, gilt als Hauptursache für die Verwundbarkeit.
- Die Vernetzung von Kühlsystemen mit dem Internet schafft neue, kritische Angriffsflächen für Sabotage.
Die Sicherheit der Kühlkette im Fokus
Die Vorfälle in den USA und Frankreich verdeutlichen eine neue Dimension der Cyberkriminalität. Es geht nicht mehr nur um den Diebstahl von Daten, sondern um die physische Sabotage lebensnotwendiger Infrastrukturen. Wenn die digitale Steuerung von Kühlketten kompromittiert wird, gerät die Versorgungssicherheit von Nahrungsmitteln und die Integrität militärischer Logistik direkt in Gefahr. Die kommenden Untersuchungen des Pentagons und der französischen Behörden werden entscheidend sein, um die methodische Verbindung der Angriffe zu beweisen und die notwendigen Schutzmaßnahmen für die global vernetzte Industrie zu definieren.